Agenti di Difesa Attiva, Strumenti Proattivi e Server MCP
Proteggi i tuoi server con i demoni di sicurezza SecControl (Sentinel Agent, EASM Scanner, Dark Web Radar, QUIC Watchdog) oppure collega i tuoi assistenti IA (Cursor, Claude Code) al nostro Server MCP per analizzare e correggere le CVE in tempo reale.
I Nostri Strumenti per la Difesa Continua dei Sistemi
Seleziona uno dei 4 strumenti qui sotto per esplorare l'interfaccia grafica Web GUI, il terminale operativo, le specifiche tecniche e la conformità NIS2 (D.Lgs. 138/2024).
SecControl Sentinel Agent
Agente autonomo e watchdog perimetrale per audit continuo di porte RFC 959, integrità FIM e conformità NIS2.
SecControl Sentinel è il demone ufficiale scaricabile per Linux (systemd) e Windows Server. Include cockpit Web GUI Dark Glassmorphism locale (senza dipendenze pesanti), motore euristico per l'eliminazione di socket obsoleti in chiaro (RFC 959 FTP 21, Telnet 23) e perizia automatica NIS2.
Poggia sulle solide fondamenta open-source mondiali di host intrusion detection e integrità di sistema (Wazuh, Osquery e ClamAV). SecControl ha completamente reingegnerizzato il demone in Python/Rust moderno: eliminato il peso della JVM e dei database Java, integrata la Web GUI nativa dark glassmorphic, implementato il watchdog perimetrale per porte in chiaro RFC 959 e il calcolo automatico peritale NIS2 Art. 21 con un footprint ridotto a soli 17.4 MB.
Finalità & Valore Aziendale di Protezione
Sentinel Agent opera come sentinella locale continua direttamente sui server aziendali. Sorveglia in real-time l'apertura anomala di porte di rete vulnerabili (es. porta 21 FTP RFC 959 esposta da backup script non sicuri), verifica l'integrità dei binari di sistema con SHA-256 e calcola la postura di cyber-hygiene richiesta dalla Direttiva NIS2 (D.Lgs. 138/2024).
Parametri Tecnici & Specifiche Operative:
Clona ed esegui Sentinel direttamente sul server host per avviare il cockpit Dark Glassmorphism su porta 9876:
git clone https://github.com/seccontrol/seccontrol-sentinel.git && cd seccontrol-sentinel && pip install -e . && seccontrol-sentinel gui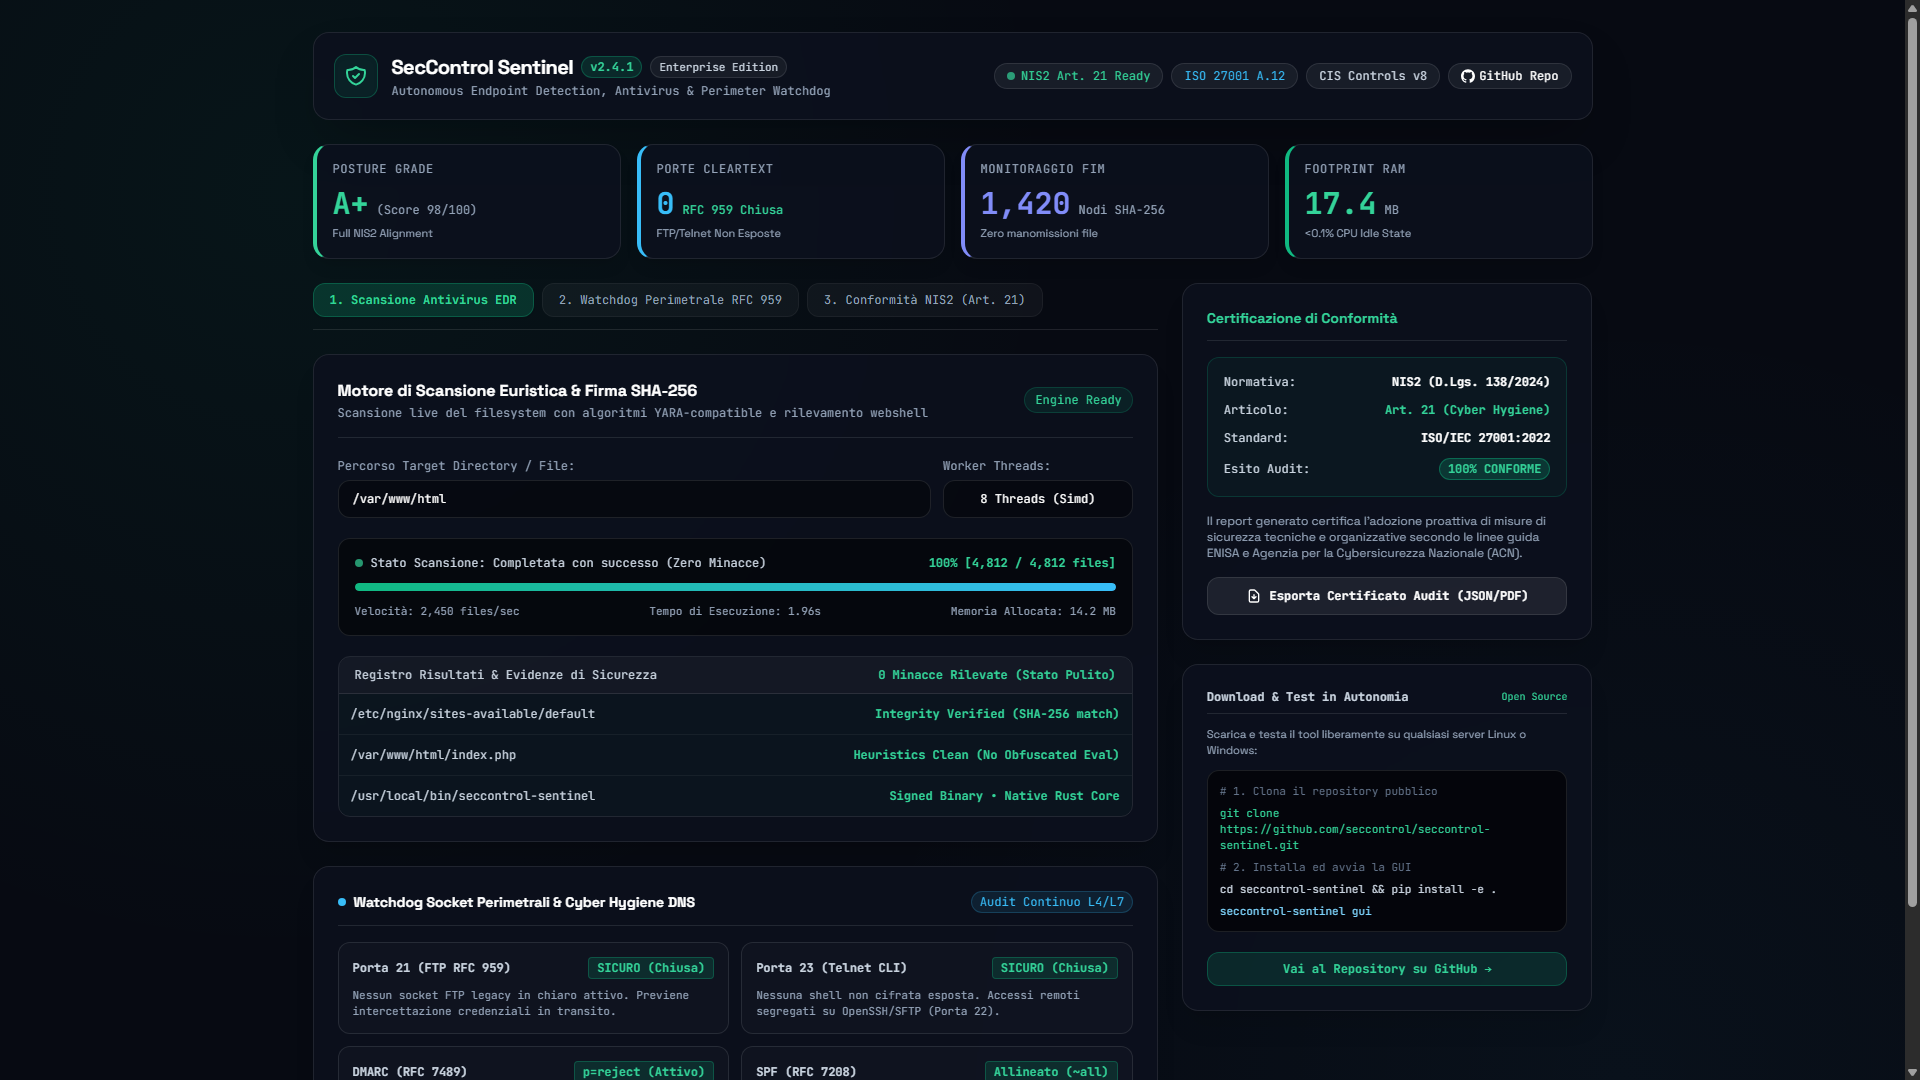
http://127.0.0.1:9876Cosa fa concretamente SecControl Sentinel Agent sul perimetro aziendale
Watchdog Attivo su Socket RFC 959 (Porta 21)
Rileva e allerta istantaneamente l'avvio accidentale di demoni FTP in chiaro o telnet non cifrati su interfacce WAN/LAN esposte.
File Integrity Monitoring (FIM SHA-256)
Ispezione in-memory e su filesystem di directory critiche (/etc, /bin, system32) con rilevamento di rootkit, webshell e trojan.
Generazione Perizia Tecnica NIS2 (D.Lgs. 138/2024)
Dossier di conformità automatizzato con evidenze forensi pronto per la presentazione ad auditor o periti assicurativi cyber.
Cockpit Locale Dark Glassmorphism su Porta 9876
Interfaccia web locale autonoma protetta da token, visualizzabile da qualsiasi browser senza necessità di connessioni cloud esterne.
Allineamento con Direttive Europee e Standard Internazionali di Sicurezza
Cyber hygiene, gestione delle vulnerabilità e isolamento dei protocolli legacy non cifrati.
Protezione contro malware, gestione vulnerabilità e sicurezza dei perimetri di rete.
Misure tecniche e organizzative (TOMs) di prevenzione attiva del data breach.
Continuous Vulnerability Management e protezione delle configurazioni critiche.
Collega Cursor, Claude Code e i tuoi Agenti IA alla Telemetria Live
Aggiungi l'endpoint Streamable HTTP di SecControl al tuo client MCP. Il tuo assistente di programmazione ottiene subito 6 strumenti di Threat Intelligence verificata senza necessità di API key.
Quadro CTI in tempo reale: incidenti prioritari sul Globo 3D, CVE attivamente sfruttate (KEV), pacchetti malevoli e disservizi infrastrutturali.
Elenco delle vulnerabilità attivamente sfruttate oggi per prodotto, con impatto potenziale, perimetri esposti e procedura di mitigazione.
Ricerca incidenti per organizzazione, threat actor o dominio, con filtri geografici (es. IT), stato di verifica e finestra temporale.
Dossier completo dell'attacco con fonti primarie verificate, classificazione TLP, CVE correlate e raccomandazioni operative.
Dati aggregati CVE (CVSS, EPSS, CISA KEV), link al runbook e prompt strutturato per la correzione autonoma nel tuo IDE.
Verifica manifest (package.json, requirements.txt, go.mod) o stack tecnologici contro i bollettini di vulnerabilità CISA KEV.
Claude Code
Run this command in your terminal.
claude mcp add --transport http globalhackmap https://seccontrol.it/api/mcpClaude.ai and Claude Desktop
Add a remote MCP server in your client’s settings and paste this URL. Look for Connectors or Add custom connector; the labels depend on your client version.
https://seccontrol.it/api/mcpChatGPT
In Settings, look for Apps or Connectors. If developer mode and custom MCP connectors are available for your account, add a remote MCP server and paste this URL.
https://seccontrol.it/api/mcpCursor
Add this server to your project’s MCP configuration, preserving any existing entries.
{"mcpServers": {"globalhackmap": {"url": "https://seccontrol.it/api/mcp"}}}VS Code
Add an HTTP server to your project’s MCP configuration.
{"servers": {"globalhackmap": {"type": "http","url": "https://seccontrol.it/api/mcp"}}}Codex
Add this entry to your Codex configuration.
[mcp_servers.globalhackmap]url = "https://seccontrol.it/api/mcp"Check whether this repository is affected by CVE-2026-119977 and fix it if it is.
Fetch https://seccontrol.it/fix/CVE-2026-119977 (use curl if you have no fetch tool) and follow the runbook. Find every place the affected package or product is used, upgrade to a fixed version, run the tests, and open a pull request that explains the change. If the repository is not affected, say so and explain why. Ask me before running anything that costs money.Controlla se il repository o il server aziendale utilizza una versione vulnerabile alla CVE.
Individua le evidenze di versione, l'advisory ufficiale del vendor e il commit/pacchetto corretto.
Applica l'aggiornamento o la mitigazione di configurazione evitando breaking changes.
Esegue i test di non-regressione prima di proporre la Pull Request o il deploy.
Assistenza Diretta, Triage Intelligente e Piani Gestiti
Interagisci con il nostro assistente SOC per chiarimenti tecnici su NIS2, porte esposte o incidenti, oppure richiedi subito l'attivazione di un servizio gestito.
SecControl Cyber DeskSOC Operativo 24/7
Triage intelligente, supporto su conformità NIS2, audit perimetrali e richiesta accesso test di laboratorio
Salve! Sono l'assistente operativo del SecControl Threat Intelligence Lab. Come possiamo supportare la postura di sicurezza perimetrale, il collaudo dei moduli o la conformità NIS2 della tua azienda?
AdessoProtezione Chiavi in Mano per PMI
Affida ai nostri tecnici SOC l'installazione e il monitoraggio h24 dei tuoi sistemi.
Antivirus EDR gestito fino a 5 postazioni con blocco attivo ransomware.
Monitoraggio continuo porte, SSL e alert istantanei Telegram/WhatsApp.
Email Shield + Perimeter Sentinel + Endpoint EDR + 5 crediti dossier/mese.